
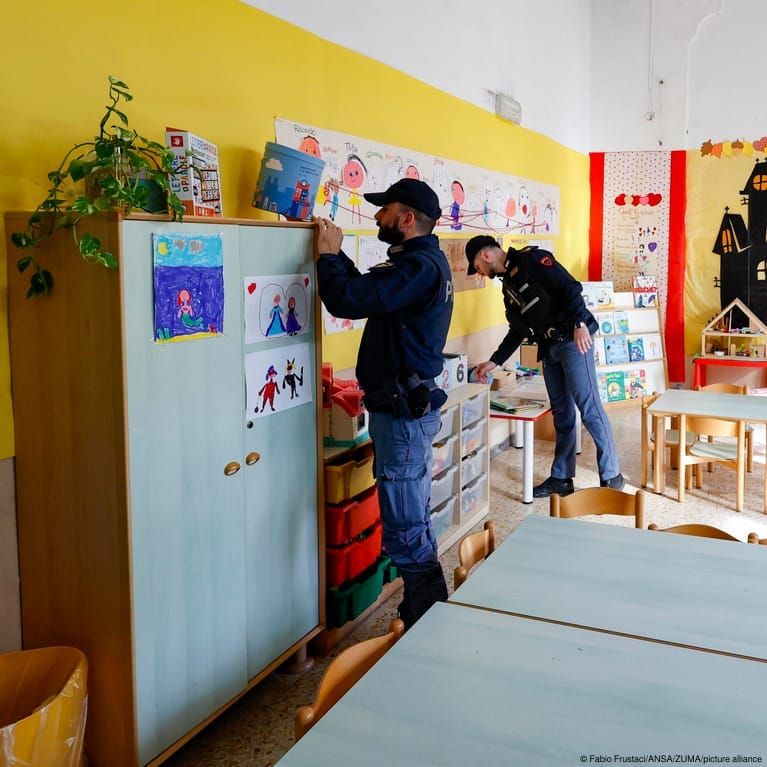
Quase 1.800 escolas na Itália foram alvo de novas ameaças falsas de bomba nesta quinta-feira (12/11), embora centenas tenham decidido continuar funcionando com base em novas diretrizes governamentais para ocorrências de segurança.
A administração da premiê Giorgia Meloni determinou que edificações públicas precisam ser evacuadas apenas diante de provas reais de risco. No dia anterior, uma onda inicial de avisos falsos havia atingido 6.300 colégios italianos, resultando no fechamento de unidades de ensino nacionalmente e gerando apreensão entre famílias.
Na França, por sua vez, três colégios também foram alcançados por comunicados falsos nesta quinta-feira, conforme dados do Ministério da Educação. Casos parecidos aconteceram na quarta-feira no Reino Unido e na Irlanda.
O ministério francês informou a ocorrência de três alertas de bomba durante a manhã em três distritos escolares, com posterior confirmação de ausência de perigo, sem apresentar maiores informações.
Conforme veículos de imprensa locais, os episódios se deram na municipalidade de Marselha, situada no sul francês, na zona de Jura, a leste, e em Laon, a nordeste. Os avisos resultaram na retirada de pessoas dos locais.
Tais ocorrências integram uma sequência recente de trotes e invasões virtuais que, nas semanas recentes, também atingiram mercados, bancos de sangue, redes de gestão de tráfego aéreo e empresas de radiodifusão em diversas nações europeias.
Diante do segundo dia seguido de notificações, Meloni reuniu-se com lideranças da oposição para debater o gerenciamento de eventos análogos e divulgou a intenção de criar um procedimento para diminuir seus reflexos.
Os recados desta quinta-feira trouxeram novamente a assinatura de Mikhail Andropov e continham um novo aviso direcionado a Meloni, que já havia sido visada no dia anterior. De acordo com a imprensa da Itália, as mensagens eletrônicas de ontem e de hoje teriam saído de endereços cadastrados em Taiwan e nas Filipinas, respectivamente.
Certos dirigentes europeus avaliam a possibilidade de a Rússia estar envolvida em uma estratégia voltada a desestabilizar a rotina em países da Europa que prestam auxílio à Ucrânia no conflito iniciado em 2022.
Contudo, o governo italiano pontuou que faltam provas concretas nesse sentido até o momento. A mesma posição foi manifestada pelo presidente francês, Emmanuel Macron, ao avaliar que é prematuro apontar a participação de potências estrangeiras.
Apesar disso, a administração da França havia culpado anteriormente o Irã pela invasão cibernética de grande proporção registrada no mês passado contra sistemas de refrigeração de redes varejistas.
Por seu turno, a Rússia rejeita qualquer participação e imputa ao Ocidente a realização de uma campanha difamatória. O representante diplomático russo na Itália afirmou nesta quinta-feira que seu país está aberto a auxiliar os investigadores italianos na localização dos autores das mensagens.
Terminada a reunião de duas horas, parlamentares opositores de centro e de esquerda na Itália criticaram Meloni sob o argumento de que os recursos aplicados em segurança digital são insuficientes.
O ex-premiê Matteo Renzi, dirigente da legenda de centro Itália Viva, afirmou que o aviso do dia anterior poderia ter sido solucionado com um programa antivírus adequado.
Representantes governamentais da Escócia, da Irlanda do Norte e da República da Irlanda informaram que várias instituições de ensino também receberam mensagens eletrônicas com ameaças vindas de fora do país, mas as trataram como trotes e mantiveram as atividades escolares regulares.
A dirigente do Partido Democrático na Itália, Elly Schlein, apontou a necessidade de maior articulação entre os órgãos de defesa cibernética.
As legendas de oposição sustentam que o governo de Meloni prioriza recursos para armamentos militares tradicionais enquanto deixa de lado os perigos digitais, avaliados por eles como mais prioritários.